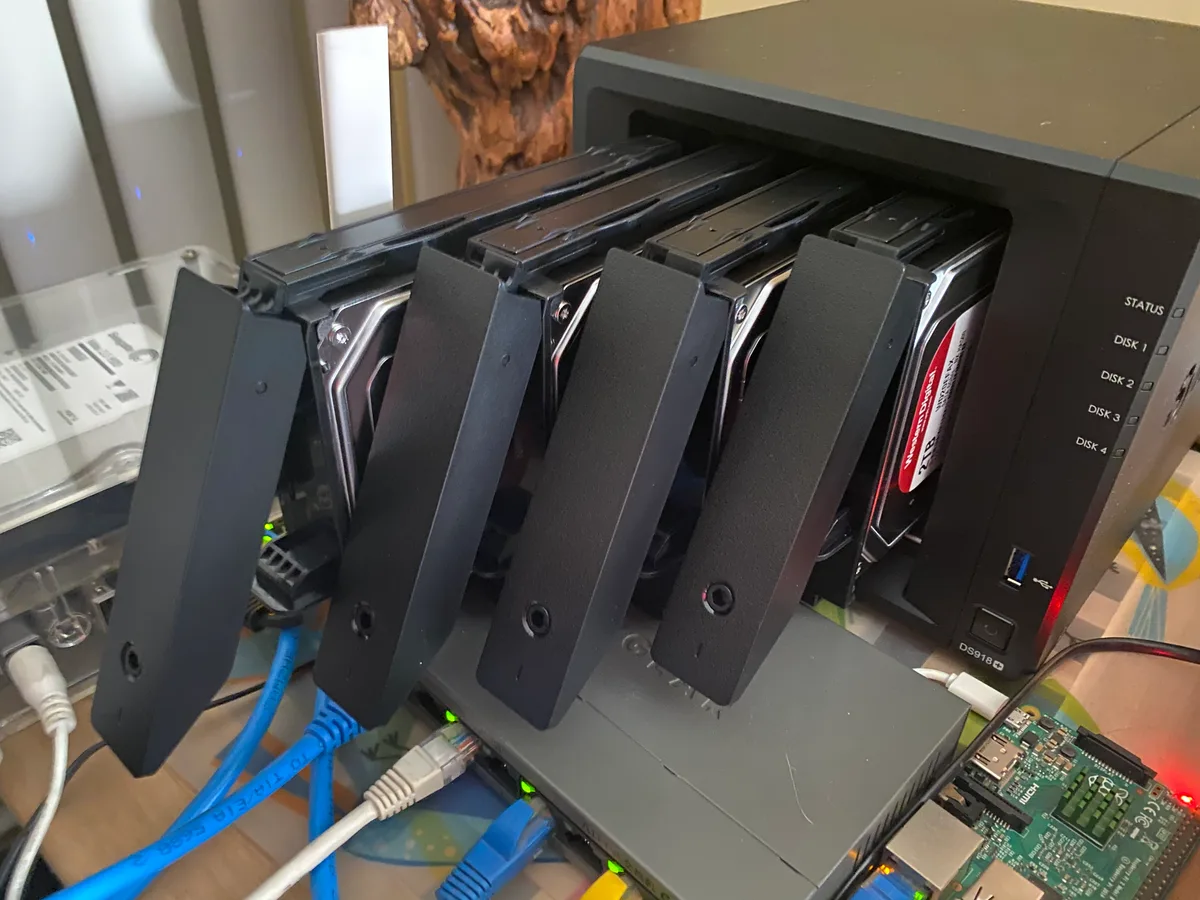
Har du en Synology NAS med gammal DSM bör du kontrollera hela versionsnumret och uppdatera till den senaste utgåva som din modell stöder. Synology varnade den 29 oktober för pågående attacker som krypterar data och kräver lösensumma. Företaget kopplar angreppen till ett säkerhetshål som rättades redan 2024.
Om filerna fortfarande fungerar normalt: begränsa publik åtkomst till administrationen, kontrollera modellen och uppdatera DSM och installerade paket. Om filer redan har fått ändelsen .L0CK3D eller du hittar ett lösensummebrev: isolera enheten och säkra underlag innan du försöker återställa den. En uppdatering låser inte automatiskt upp krypterade filer.
Vilka DSM-versioner behöver kontrolleras?
Synologys aktuella varning hänvisar till SA-24:20. Den rådgivningen anger följande första rättade utgåvor inom äldre grenar:
| DSM-gren | Första rättade utgåva enligt SA-24:20 |
|---|---|
| 6.2 | 6.2.4-25556-8 |
| 7.1 | 7.1.1-42962-7 |
| 7.2 | 7.2-64570-4 |
| 7.2.1 | 7.2.1-69057-6 |
| 7.2.2 | 7.2.2-72806-1 |
Tabellen är ingen rekommendation att stanna på dessa gamla versioner. Den visar rättningarna för just den rådgivning som varningen länkar till. Senare säkerhetsbrister kan kräva senare uppdateringar.
Exempelvis anger SA-26:13 från september 2026 minst 7.2.1-69057-12, 7.2.2-72806-9, 7.3.2-86009-4 respektive 7.4-90075 för sina berörda grenar. Följ den senaste modellstödda uppdateringsvägen, inte enbart den första tabellens gräns.
Det finns olika uppgifter om vilka sårbarheter just den här angreppsvågen utnyttjar. CUHK:s säkerhetsvarning pekar på 2026-hål, medan Synologys eget oktoberbesked hänvisar till 2024-rådgivningen. Därför anges inget enskilt CVE-nummer här som bevisad intrångsväg för alla drabbade enheter.
Kontrollera modellen innan du installerar
Öppna Control Panel → Update & Restore i DSM och anteckna det fullständiga versionsnumret, inklusive uppdateringsnumret efter sista bindestrecket. Kontrollera sedan din exakta modell i Synologys Download Center.
Enligt Synologys uppdateringsanvisning kan flera mellanversioner behöva installeras i ordning. En PAT-fil måste stämma med NAS-modellen. Hoppa inte över den angivna uppdateringskedjan för att nå ett högre versionsnummer snabbare.
Vid manuell uppdatering används Manual DSM Update och rätt hämtad fil. Räkna med omstarter och driftstopp. Kontrollera efteråt att rätt versionsnummer verkligen visas och gå även igenom tillgängliga paketuppdateringar. Aktivera automatiska uppdateringar där det passar, men kontrollera fortfarande vad din modell erbjuds.
Minska åtkomsten från internet
Ta bort onödig publik åtkomst till DSM:s administrationsgränssnitt. Använd ett betrott nät eller en säkrad VPN-lösning när fjärradministration behövs. Tvåfaktorsinloggning och begränsade kontobehörigheter är ytterligare skydd; de ersätter inte rättning av en sårbar DSM-version.
För en företagsenhet bör nätändringar och uppdateringar samordnas med ansvarig IT-person. Att en viss åtkomstväg används bevisar i sig varken att enheten är angripen eller att den är skyddad.
Om filerna har fått ändelsen .L0CK3D
CUHK:s säkerhetsinformation beskriver ändelsen .L0CK3D, med siffran noll, och brevet read-me3.txt som rapporterade tecken. Isolera en misstänkt drabbad NAS från nätet och kontakta IT eller Synology-support. Bevara relevanta loggar, filnamn och lösensummebrev för utredningen.
Anslut inte din enda friska säkerhetskopia till en misstänkt komprometterad enhet. Planera återställningen efter att intrånget har utretts och miljön säkrats. Varken namnbyte på filerna eller en vanlig DSM-uppdatering är en verifierad dekrypteringsmetod.
Flera diskar i samma NAS är inte samma sak som oberoende säkerhetskopior. Synology rekommenderar 3-2-1-principen: tre kopior på två typer av lagringsmedier, varav en på annan plats. Skydda dessutom återställningskopior mot åtkomst från den drabbade miljön och kontrollera att återställning fungerar.
Har du i stället råkat radera en vanlig Windows-fil hjälper vår guide om återställning av raderade filer. Den ersätter inte incidenthantering för en krypterad NAS. Fler praktiska skydd finns under säkerhet.