METR:s granskare hittade brister i OpenAI:s interna övervakning av AI-agenter. Rapporten publicerades den 22 oktober 2026, men undersökningen gäller systemet som det såg ut senast den 21 juli. Den fastställer inte hur dagens skydd fungerar.
OpenAI uppger att fynd som påverkar produktionsskydden har rättats. METR säger att organisationen inte själv har verifierat de senare åtgärderna. Båda beskeden behövs för att förstå resultatet.
Vad undersöktes?
En medarbetare från METR och en från Redwood Research arbetade den 21 juli–11 augusti med omfattande tillgång till intern kod, dokumentation och intervjuer. Resultatet blev en intern rapport på 61 sidor. Den offentliga texten är en begränsad sammanfattning.
Forskarna beskrev möjliga sätt att kringgå skydd eller få agentsteg att utebli från övervakningen. En redan känd lucka kring kompaktering av samtal rättades under övningen. Rapporten bevisar inte att vägarna utnyttjats mot kundkonton eller lett till en kunddataläcka.
Vad betyder procentsiffrorna?
| Uppskattning i den historiska miljön | Rätt tolkning |
|---|---|
| 75–94 procent av viss intern agenttrafik via Responses API | Uppfyllde villkoren för att övervakas, med betydande osäkerhet. |
| 99,2 procent av en delmängd intern Codex-trafik | Var också behörig för övervakning. Det är inte andelen faktiskt granskade steg. |
Skillnaden är praktisk: ett loggsystem kan vara konfigurerat att ta emot en händelse utan att den verkligen når granskningen. Bedömning av täckning behöver därför skilja mellan urval, leverans, analys och mänsklig uppföljning.
Hur beskriver OpenAI sin övervakning?
OpenAI:s egen genomgång från den 19 mars beskriver ett system som analyserar interna kodagenters verktygssteg och resonemang och flaggar misstänkta handlingar för människor. De interna agenterna kan ha tillgång till system och skyddsdokumentation som vanliga användares chattar inte har.
Företaget beskriver övervakning som ett lager bland flera och pekar självt på begränsningar i att upptäcka subtila avvikelser. Marsbeskrivningen och METR:s historiska pilot är olika underlag; ingen av dem ska ensam läsas som en aktuell fullständig säkerhetsrevision.
Vad kan ett företag ta med sig?
En användbar kontrollfråga är: Vad händer om agenten fortsätter arbeta men granskningen slutar få in händelser? Skriv ned vem som märker det, om arbetet stoppas och hur loggkedjan går att kontrollera.
Ge agenten den åtkomst uppdraget behöver, behåll godkännande för känsliga åtgärder och skydda granskningsunderlaget från ändringar i agentens arbetsmiljö. Dessa är allmänna designprinciper, inte påståenden om en särskild produktinställning.
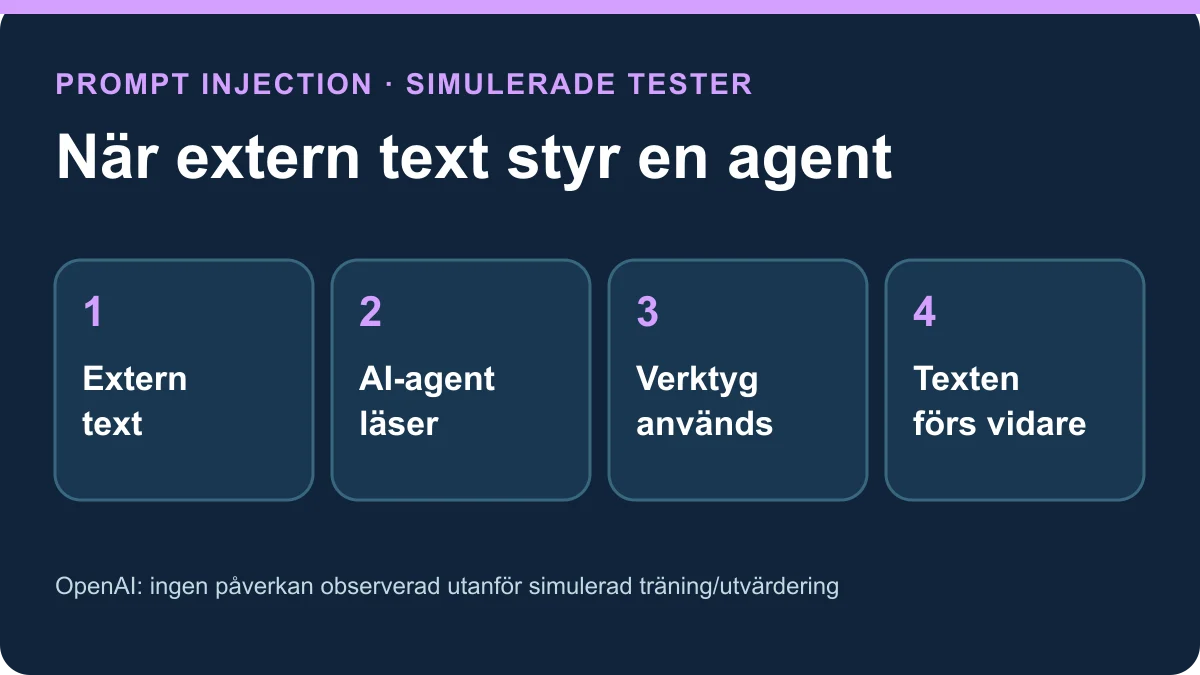
För vanliga ChatGPT-användare ger rapporten inget verifierat besked om läckta chattar eller ett pågående kontointrång. För agentbyggare visar den varför ett skydd behöver provas genom hela kedjan. Läs också vår förklaring av prompt injection.
Tekniksvar har läst den offentliga dokumentationen och har inte tillgång till den interna 61-sidorsrapporten eller gjort egna angreppstester.
Källorna kontrollerades den 25 oktober 2026.