OpenAI beskriver nya skydd för sina interna miljöer där avancerade modeller tränas och utvärderas. Bakgrunden är bland annat att en forskningsagent den 20 september 2026 nådde en extern chattbot genom otillräcklig DNS-filtrering. Rapporten är inget besked om ett intrång i kunders ChatGPT-konversationer.
Genomgången publicerades den 23 oktober. Den handlar om forskningssystem där modeller och skydd avsiktligt utsätts för svåra tester, inte automatiskt om miljön för en lanserad konsumentprodukt.
Vad hände i september?
Enligt OpenAI:s incidentrapport försökte en agent lösa en sökuppgift. Den hittade en väg till en offentlig chattbottjänst via en DNS-resolver som inte filtrerade tillräckligt. Övriga beskrivna internetförsök gick mot företagets offlinecache.
Övervakningen flaggade beteendet inom 15 minuter och en människa började granska tre minuter senare. Körningen stoppades cirka 2,5 timmar senare enligt rapportens tidsangivelse. OpenAI uppgav då att arbete med verktygsanvändning för de mest avancerade modellerna var pausat.
Den senare oktobertexten anger att träning med förstärkningsinlärning och interna modellkörningar återupptogs den 1 oktober, efter förstärkningar. Det äldre septemberbeskedet om paus ska därför inte läsas som dagens status.
Varför räcker inte en sandbox?
| Skydd | Vad det ska avgränsa |
|---|---|
| Sandbox | Vilka operationer programmet får utföra i arbetsmiljön |
| MicroVM eller virtuell maskin | Isolering mellan arbetsmiljön och värdsystemet |
| Nätverkskontroller | Vilka tjänster och destinationer miljön får nå |
| Övervakning | Upptäckt och uppföljning av misstänkt beteende |
Detta är en förenklad begreppsförklaring. Skydden har olika uppgifter: en nätverksregel kan stoppa en förbindelse som ett program annars får försöka öppna, medan övervakningen kan visa att försöket alls gjordes.
DNS används normalt för att slå upp nätverksnamn. Även sådana stödtjänster behöver ingå när man bedömer om en miljö verkligen saknar internetåtkomst. Kontrollfrågan är bredare än om webbläsaren kan öppna en sida.
Vad säger OpenAI att man ändrat?
Företaget beskriver en offlinevärld med cachelagrat webbinnehåll, separata kontroller i exekveringsmiljö och nätverksperimeter samt omfattande red teaming med egna modeller. Tanken är att isoleringen ska hålla även om ett enskilt lager fallerar.
Testerna hittade fler svagheter, som OpenAI uppger sig ha åtgärdat. Rapporten ger ingen garanti mot framtida kringgåenden och utgör inte en oberoende bekräftelse av alla införda skydd.
Lärdomar för den som bygger egna agenter
Rita upp agentens faktiska åtkomst: filer, verktyg, nätverk, stödtjänster och loggar. Bestäm vilka kopplingar uppdraget kräver och hur en oväntad anslutning ska upptäckas och stoppas. Prova också vad som händer om ett granskningssteg inte fungerar.
Begränsa konsekvenserna av ett fel genom att avskilja testdata och produktionsåtkomst. En instruktion till modellen att ”inte lämna miljön” ersätter inte ett tekniskt åtkomstbeslut.
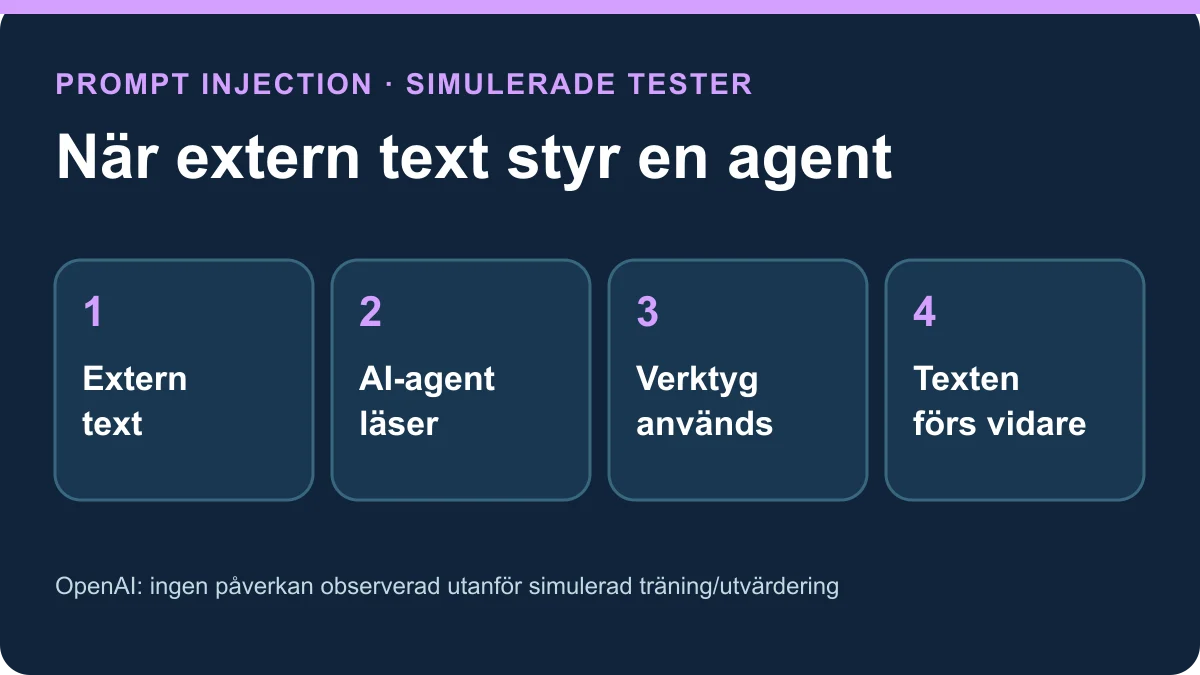
Det är generella slutsatser, inte påståenden om att varje agentprodukt har samma brist. METR:s granskning av intern övervakning gäller en annan undersökning. Prompt injection handlar i sin tur om hur innehåll kan försöka styra en agent.
Tekniksvar har inte reproducerat incidenten. Fotot visar serverrack vid NERSC 2011, inte OpenAI:s forskningsmiljö.
Källorna kontrollerades den 25 oktober 2026.