Ett oväntat mejl säger att din ChatGPT-prenumeration stoppas om du inte uppdaterar betalningen inom 48 timmar. Tryck inte på mejlets betalningsknapp. Öppna i stället ChatGPT via appen eller en adress som du själv skriver in och kontrollera betalningen inifrån ditt konto.
Har du bara fått mejlet? Låt länken vara och kontrollera kontot separat. Har du skrivit in ett lösenord på sidan som öppnades? Byt lösenord och logga ut alla sessioner. Har du lämnat kortuppgifter eller ser en okänd debitering? Kontakta banken direkt och rapportera händelsen till OpenAI.
Så fungerade bluffen som Cofense dokumenterade
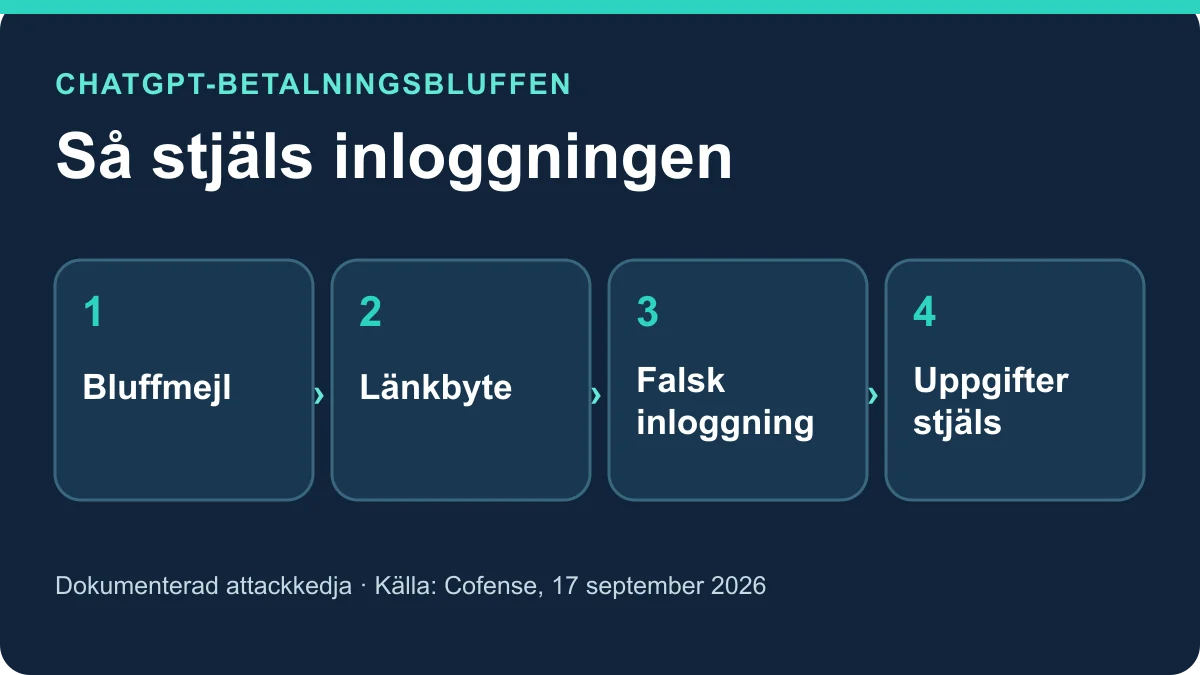
Den 17 september 2026 beskrev säkerhetsföretaget Cofense ett mejl som utgav sig för att komma från ChatGPT/OpenAI. Det påstod att betalningsmetoden måste uppdateras inom 48 timmar och hade en tydlig knapp för att göra det. Avsändaradressen tillhörde inte OpenAI.
Knappen ledde först via en omdirigering på en Google-domän och därefter till en angriparkontrollerad sida som imiterade en ChatGPT-inloggning. Syftet var att samla in användarnamn och lösenord. Enligt Cofense skickades den som fyllde i uppgifterna vidare till en felsida. Det här beskriver den rapporterade kampanjen, inte varje mejl om ChatGPT-betalningar eller alla framtida försök. Källa: Cofense.

Fem signaler att stanna upp vid
- Oväntad brådska. En tidsgräns på 48 timmar ska få dig att klicka snabbt. Kontrollera påståendet i kontot i lugn och ro.
- En betalningsknapp i mejlet. Använd din egen väg till tjänsten i stället för knappen, särskilt om du inte väntade dig ett betalningsärende.
- Avsändaren stämmer inte med den påstådda avsändaren. I Cofenses exempel kom mejlet från en annan domän än OpenAI:s. En bekant visningsavsändare eller logotyp räcker inte som bevis.
- Länken byter adress. Kontrollera adressfältet på sidan där du ombeds logga in. En mellanliggande länk kan skicka dig vidare till en helt annan webbplats.
- Inloggning krävs direkt efter klicket. Skriv inte in lösenordet på en sida som du nått från ett oväntat betalningsmejl.
Ingen enskild signal bevisar bedrägeri. Det säkraste testet är att lämna mejlet och kontrollera samma ärende i det konto du själv öppnar.
Varför en Google-länk inte gör sidan säker
I den dokumenterade attacken passerade länken en adress på notifications.googleapis.com innan webbläsaren nådde angriparens sida. Det betyder inte att Google stod bakom bluffen. Det visar hur en omdirigering kan få den första länken att se mer bekant ut än slutmålet. Det är adressen på sidan där du faktiskt lämnar uppgifter som är avgörande.

Kontrollera en riktig ChatGPT-betalning
- Stäng mejlet och öppna ChatGPT-appen eller skriv själv in
chatgpt.comi webbläsaren. - Öppna kontots inställningar och leta upp Billing eller betalnings- och fakturahistorik. Menynamnen kan skilja sig mellan abonnemang och ändras över tid.
- Jämför fakturan, abonnemanget och datumet med vad mejlet påstår. ChatGPT- och API-betalningar hanteras separat. Kvitton för köp via App Store eller Google Play finns i respektive butik.
- Om du inte kan bekräfta uppgifterna, kontakta OpenAI:s support via Help Center. Gå dit på egen hand, inte genom mejlets länk.
OpenAI beskriver hur ChatGPT:s fakturor och betalningsinställningar nås för olika kontotyper. Själva kontrollen i ditt konto är viktigare än ett visst menynamn.

Om du redan har klickat eller lämnat uppgifter
Bara klickat? Stäng sidan. Om du inte fyllde i uppgifter eller laddade ned något behöver du inte anta att kontot är övertaget. Kontrollera ändå ditt ChatGPT-konto på egen hand och var uppmärksam på fler misstänkta meddelanden.
Skrivit in lösenord? Byt lösenord via den riktiga tjänsten. Om samma lösenord används någon annanstans, byt där också. Öppna Active sessions under kontots säkerhetsinställningar och välj Log out of all sessions. Även din nuvarande session avslutas; andra ChatGPT-sessioner kan ta upp till 30 minuter att loggas ut. Slå därefter på flerfaktorsautentisering. MFA i sig loggar inte ut befintliga sessioner. Om du loggar in via Google eller Microsoft, säkra även det kontot. OpenAI:s säkerhetsråd.
Granska Security history
I ChatGPT på webben finns Settings → Security and login → Security history. Kontrollera om det finns okända inloggningar, utloggningar eller ändringar av lösenord, MFA och passkeys. Jämför händelsetyp och tid med plats och enhet, men tänk på att plats- och enhetsuppgifter kan vara ungefärliga eller saknas. Spara detaljer om händelser du inte känner igen inför kontakt med supporten. Se vår stegvisa guide till säkerhetshistorik och aktiva sessioner i ChatGPT. OpenAI:s kontosäkerhetsguide.
Lämnat kort- eller betalningsuppgifter? Kontakta banken eller kortutgivaren omedelbart för att spärra eller bevaka kortet och bestrida eventuella obehöriga transaktioner. Följ bankens instruktioner.
Ser en okänd debitering? Kontrollera först fakturahistoriken i rätt ChatGPT- eller API-konto. Om köpet fortfarande är obekant: kontakta banken direkt, använd OpenAI:s formulär för obehörig aktivitet och kontakta supporten. OpenAI måste granska uppgifterna innan eventuell återbetalning. OpenAI:s anvisningar för obehöriga köp.

Minska risken nästa gång
Använd bokmärke eller skriv in adressen själv när ett mejl kräver inloggning eller betalning. Granska adressfältet innan du fyller i uppgifter. En lösenordshanterare kan hjälpa genom att inte automatiskt fylla i lösenordet på fel domän, men kontrollera fortfarande sidan själv. Använd ett unikt lösenord och flerfaktorsautentisering. Läs även vår guide om tvåfaktorsautentisering och om att skydda känslig information i AI-tjänster.