Om företagets automatiska Wi-Fi-, Ethernet- eller VPN-inloggning slutade fungera efter oktoberuppdateringen kan NTLMv1-härledd SSO vara orsaken. Förändringen från 13 oktober 2026 gäller Windows 11 24H2 och senare samt Windows Server 2025. Den rör vissa domänmiljöers PEAP-MSCHAPv2/EAP-MSCHAPv2, inte alla nätverk eller NTLMv2. Microsofts ändringsbeskrivning.
Anteckna uppdatering och tidpunkt. Beskriv om nätverket syns men den automatiska inloggningen misslyckas. Låt IT kontrollera autentisering och loggar innan nätverksprofiler, drivrutiner eller säkerhetspolicy ändras.
Vad ändrades, och på vilka datorer?
SSO betyder att den befintliga Windows-inloggningen används automatiskt. Microsoft ändrar standarden när Credential Guard är av och registervärdet BlockNtlmv1SSO saknas. Uppdateringen skapar inte värdet.
| Credential Guard | BlockNtlmv1SSO | Före 13 oktober-uppdateringen | Efter uppdateringen |
|---|---|---|---|
| Av | Saknas | Audit: tillåter och loggar | Enforce: blockerar |
| Av | Uttryckligen 0 | Audit | Audit |
| Av | Uttryckligen 1 | Enforce | Enforce |
| På | Oavsett | Credential Guards skydd gäller | Den här standardändringen tillämpas inte |
Tabellen beskriver beteendet för NTLMv1-härledd SSO, inte resultatet för varje nätverksanslutning. Manuell inmatning av autentiseringsuppgifter kan fortfarande fungera. Använd bara organisationens godkända inloggningsflöde.
Säkra kontroller för den drabbade användaren
- Sök efter winver i Start och anteckna versionen.
- Öppna Inställningar → Windows Update → Uppdateringshistorik. Notera KB-nummer och installationsdatum.
- Skriv vilken godkänd företagsprofil som berörs och när problemet uppstår. Är det automatisk inloggning, manuell inloggning eller att nätverket inte ens visas?
- Lämna underlaget till IT genom er supportkanal. Skicka inga lösenord och publicera inga identifierande loggar.
Detta ska ge ett avgränsat ärende. Om datorn över huvud taget inte hittar trådlösa nätverk är den breda Wi-Fi-guiden ett annat felsökningsspår. En generell nätverksåterställning bör inte vara första åtgärd mot ett misstänkt autentiseringsberoende.
För IT: läs NTLM-loggen
Öppna Loggboken, engelska Event Viewer, och följ Applications and Services Logs → Microsoft → Windows → NTLM → Operational. I svenskt Windows heter första nivån Program- och tjänstloggar; Microsoft-noderna behåller sina namn.
Välj loggens filterfunktion och ange 4024,4025 i fältet för händelse-ID. Välj tidsintervallet för det misslyckade försöket.
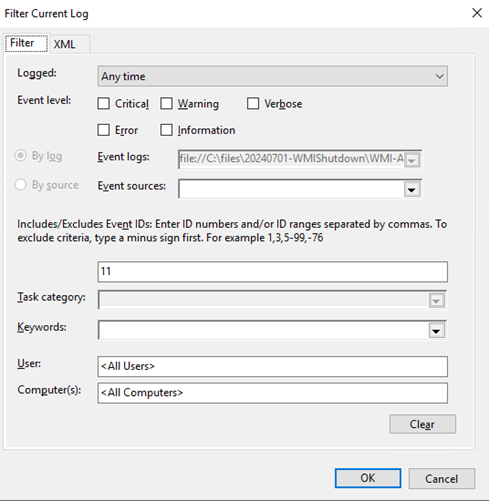
4024 är en varning om ett tillåtet försök i Audit. 4025 är ett fel om blockering i Enforce. Matcha tidpunkt och anropande process med ärendet; en orelaterad post förklarar inte anslutningsfelet. Avsaknad av träff bevisar inte att nätverket fungerar. Microsofts loggbeskrivning.
För IT: kontrollera skydd och register utan att ändra
Kontrollera först om Credential Guard körs, inte bara om det är konfigurerat. Microsoft dokumenterar Systeminformation → Systemöversikt, där körande virtualiseringsbaserade säkerhetstjänster visas. Det engelska fältet heter Virtualization-based Security Services Running.
Alternativt kan en behörig administratör använda följande läsande PowerShell-fråga, enligt Microsofts verifieringsanvisning:
(Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard).SecurityServicesRunningOm listan innehåller 1 körs Credential Guard. Andra säkerhetstjänster kan också listas; se Microsofts fältbeskrivning för SecurityServicesRunning. Microsoft avråder från att enbart leta efter processen LsaIso.exe i Aktivitetshanteraren.
Denna registerfråga läser det uttryckligen konfigurerade värdet:
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO0x0 motsvarar 0 och 0x1 motsvarar 1. Om värdet inte hittas ska resultatet jämföras med tabellens rad Saknas. Åtkomstfel är ett separat resultat. Kommandot reg query skriver inte till registret.
Åtgärda beroendet och verifiera igen
Microsoft rekommenderar att migrera från MSCHAPv2-baserade anslutningar till certifikatbaserade alternativ som EAP-TLS eller PEAP-TLS. Se Credential Guards nätverksöverväganden. IT behöver planera certifikat, nätverkspolicy och klientprofiler samt testa ändringen på en begränsad grupp.
Audit med BlockNtlmv1SSO=0 sänker skyddet och är bara ett möjligt tillfälligt IT-undantag. Avgränsa och tidsätt ett sådant beslut med dokumenterad återställningsplan. Stäng inte av Credential Guard för att återfå äldre SSO.
Efter ändringen: prova samma godkända profil med den avsedda inloggningsmetoden. Kontrollera nya loggar, att anslutningen fungerar och att avsedd skyddsnivå består. Dokumentera resultatet och följ upp eventuella undantag.
Källorna kontrollerades 17 oktober 2026. Tekniksvar har inte reproducerat problemet i ett företagsnätverk.