En passkey är en inloggningsnyckel som ligger på din telefon, dator eller säkerhetsnyckel i stället för ett lösenord du ska komma ihåg. När du loggar in bekräftar du med samma metod som låser upp enheten, till exempel Face ID, fingeravtryck eller PIN-kod. Biometrin lämnar normalt inte enheten; den används för att låsa upp nyckeln lokalt.
Så fungerar det utan kryptografispråk
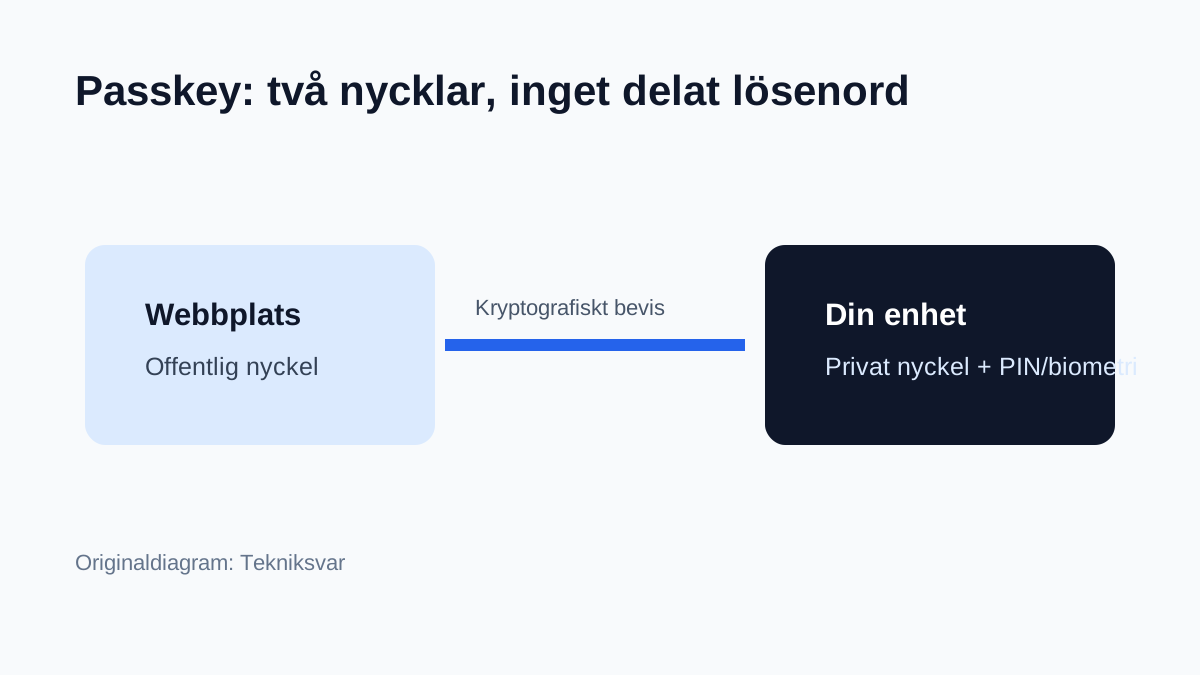
Tjänsten får en offentlig nyckel när du skapar en passkey. Din privata nyckel stannar hos din passkey-leverantör eller enhet. Vid inloggning bevisar enheten att den har den privata nyckeln utan att skicka den till webbplatsen. Därför finns inget delat lösenord att fånga upp eller återanvända vid ett dataläckage.
FIDO beskriver passkeys som nätfiskeresistenta eftersom de är kopplade till rätt webbplats. Det innebär inte att alla risker försvinner: en angripare kan fortfarande försöka lura dig att godkänna fel sak, ta över ett konto hos en synkroniseringstjänst eller utnyttja en svag återställningsprocess.
Synkroniserade och enhetsbundna passkeys
En synkroniserad passkey kan följa med mellan dina egna enheter via exempelvis ett molnkonto. Det gör enhetsbytet smidigare. En enhetsbunden passkey stannar på en specifik telefon, dator eller fysisk säkerhetsnyckel; vid byte behövs då en annan återställningsväg. Vilken modell som används beror på tjänsten och din leverantör.
Spara därför alltid den återställningsmetod som tjänsten erbjuder och se till att ditt Apple-, Google- eller Microsoft-konto är väl skyddat. För känsliga konton kan en fysisk säkerhetsnyckel eller en enhetsbunden passkey vara ett rimligt komplement.
Är passkeys samma sak som 2FA?
Nej. 2FA beskriver att flera faktorer används vid inloggning. En passkey är en inloggningsmetod baserad på kryptografiska nycklar och lokal enhetsupplåsning. En tjänst kan använda passkeys tillsammans med ytterligare skydd, och vissa konton kan fortfarande erbjuda lösenord och 2FA parallellt.
Läs också tvåfaktorsautentisering förklarad och hur du skyddar känslig information i AI-tjänster.